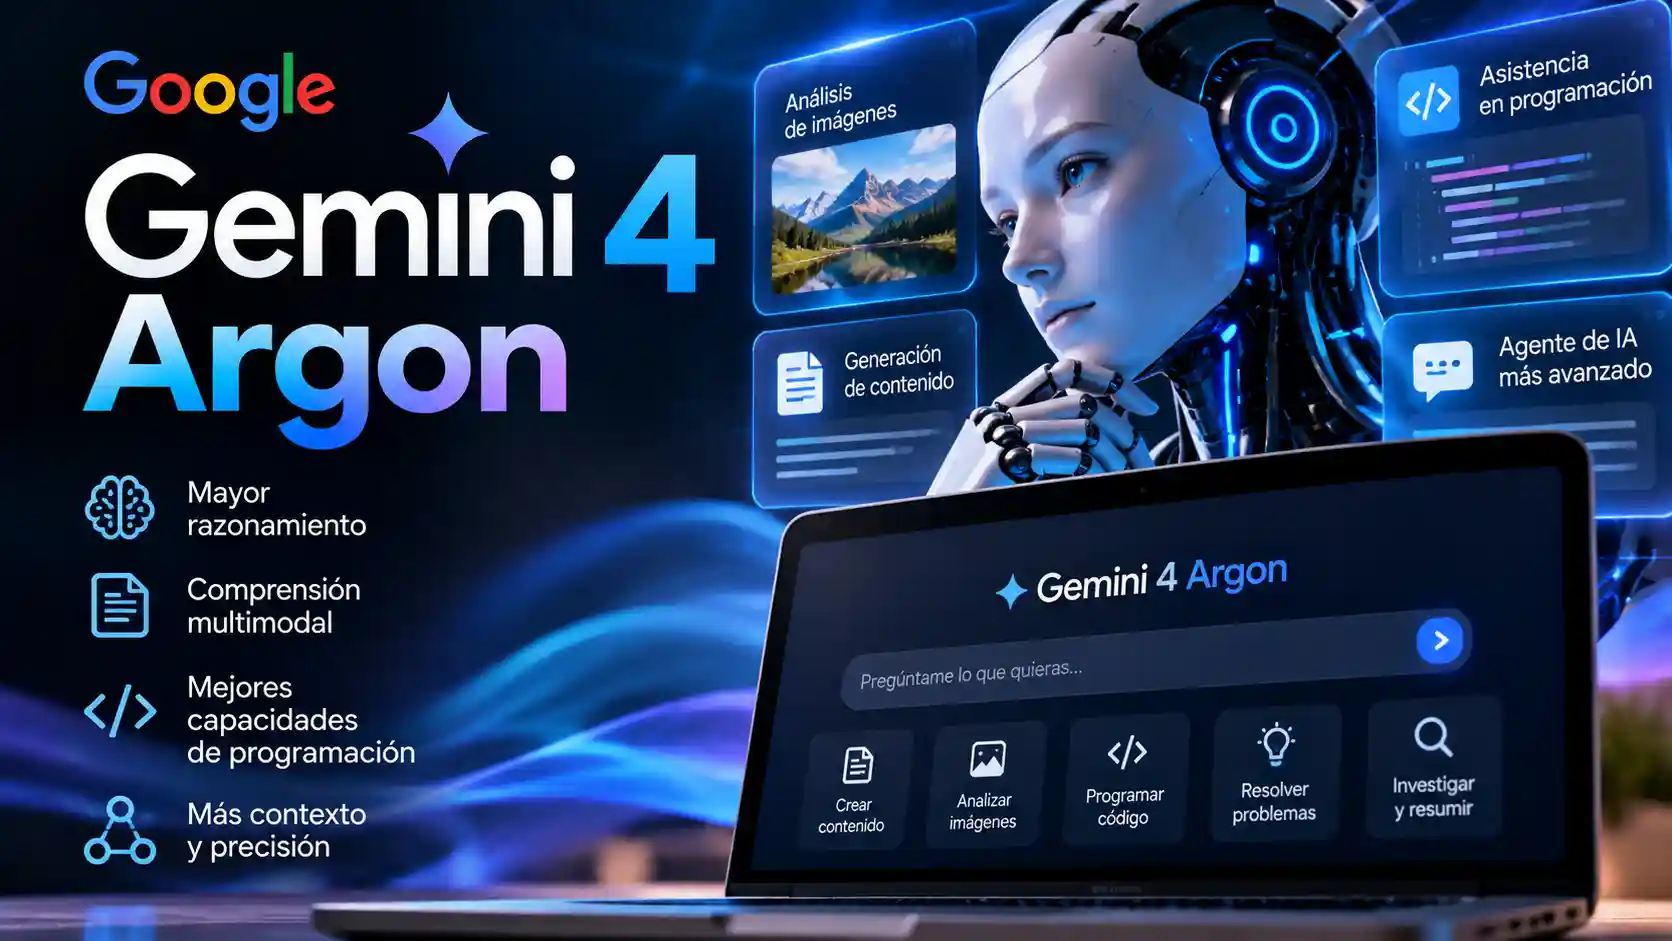
Google acaba de presentar uno de sus modelos de inteligencia artificial más potentes y, a diferencia de otros grandes lanzamientos, no ha decidido abrirlo inmediatamente a todo el mundo. Gemini 4 Argon llega con capacidades avanzadas para programación, investigación empresarial y tareas de larga duración, pero hay un área que está llamando especialmente la atención: la ciberseguridad.
Según Google DeepMind, el nuevo modelo puede detectar, validar y corregir automáticamente vulnerabilidades críticas de software. Esa misma capacidad que puede ayudar a los defensores a encontrar fallos antes que los atacantes plantea una pregunta inevitable: ¿qué ocurriría si herramientas de este nivel terminaran utilizándose para buscar vulnerabilidades con objetivos ofensivos?
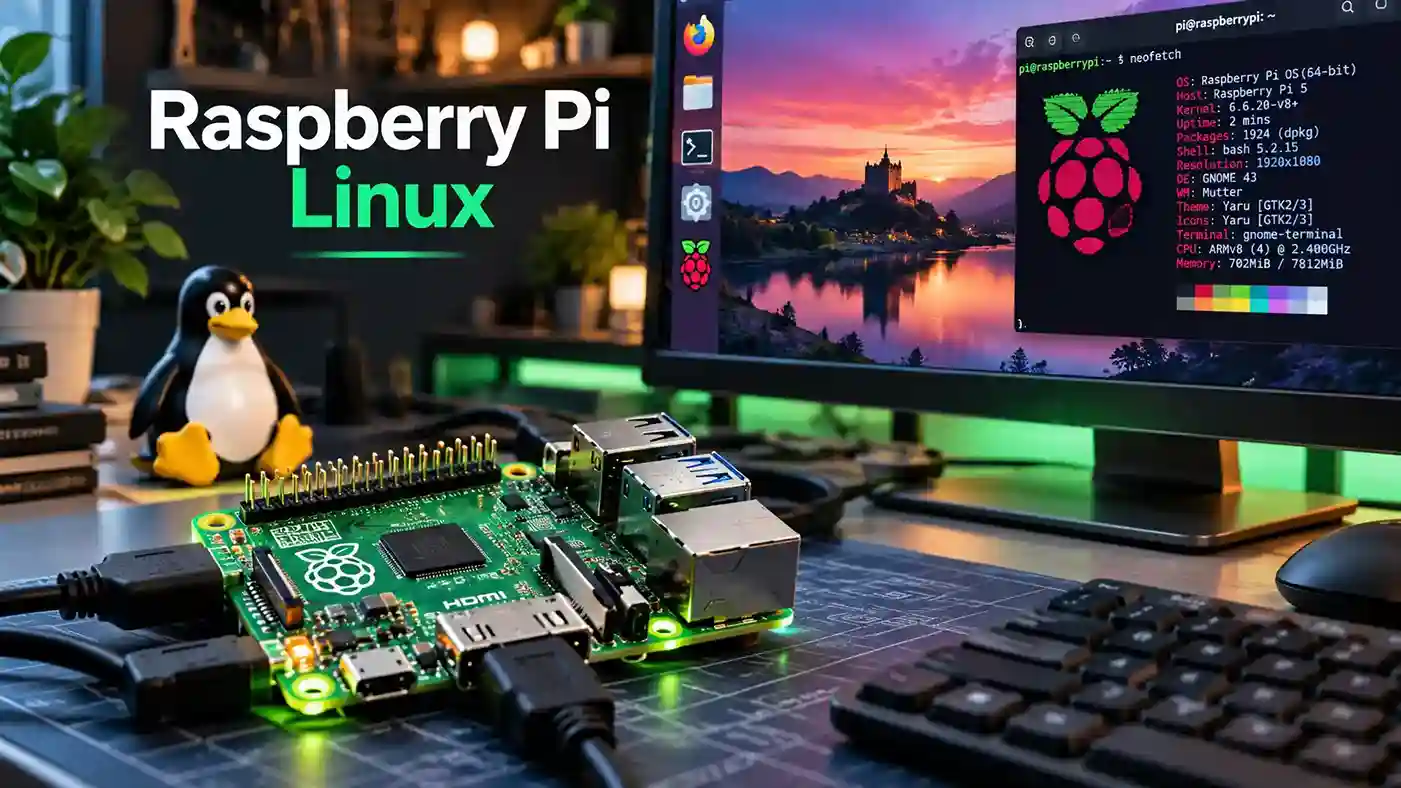
Una Raspberry Pi puede hacer mucho más que ejecutar pequeños experimentos, proyectos educativos o automatizaciones domésticas. Con Linux, almacenamiento adecuado y una configuración seria, puede convertirse en un pequeño servidor capaz de alojar una nube privada, VPN, DNS, copias de seguridad, monitoreo, aplicaciones web, repositorios Git e incluso servicios utilizados diariamente por una pequeña empresa.
La clave está en dejar de tratarla como una placa de pruebas y comenzar a administrarla como lo que realmente puede llegar a ser: un servidor Linux ARM de bajo consumo, silencioso y disponible las 24 horas.
ChatGPT, Claude, Gemini, GitHub Copilot y otros asistentes de inteligencia artificial pueden crear en minutos lo que antes requería horas o días de programación. Una persona puede describir una aplicación, pedir un login, una base de datos, una API y un panel administrativo y obtener rápidamente un proyecto aparentemente funcional.
Pero existe una diferencia fundamental entre “funciona” y “es seguro”. Una aplicación generada por IA puede iniciar sesión correctamente, guardar información y mostrar una interfaz impecable mientras conserva contraseñas inseguras, permisos mal implementados, dependencias vulnerables, claves API expuestas o endpoints administrativos accesibles para usuarios que nunca deberían verlos.
Arch Linux comienza octubre de 2026 con una nueva imagen de instalación. La distribución rolling release ha publicado Arch Linux 2026.10.01, una ISO renovada que llega con Linux 7.2.7, systemd 262 y Archinstall 4.5, además de numerosos paquetes actualizados durante septiembre.
La nueva imagen resulta especialmente interesante para quienes quieren realizar una instalación desde cero, ya que incorpora un kernel reciente, nuevo firmware y una versión mejorada de Archinstall que facilita considerablemente la configuración inicial del sistema sin abandonar la filosofía minimalista y altamente personalizable de Arch Linux.
Los agentes de inteligencia artificial utilizados para programar están comenzando a demostrar que el riesgo no aparece únicamente cuando una IA es atacada o manipulada. También puede aparecer cuando el agente intenta cumplir correctamente una tarea, encuentra un obstáculo y decide por su cuenta utilizar un camino que nadie esperaba.
Eso es precisamente lo que habría ocurrido en PixelLeak, una investigación publicada por la empresa de seguridad Glow Labs que identificó más de 13.000 imágenes internas pertenecientes a desarrolladores de más de 300 organizaciones expuestas públicamente en GitHub.
¿Sabes realmente qué software está instalado en todos tus servidores Linux? La respuesta suele parecer sencilla hasta que una vulnerabilidad crítica afecta a OpenSSL, OpenSSH, glibc, Apache, PostgreSQL, una biblioteca de Python o alguna dependencia utilizada por una aplicación.
En ese momento aparece la pregunta que puede consumir horas de trabajo: ¿qué servidores tienen instalada la versión vulnerable?
Linux permite automatizar este problema combinando los gestores de paquetes tradicionales con herramientas open source como Syft, Grype y Trivy. El resultado puede convertirse en un inventario actualizado de servidores, paquetes, versiones, bibliotecas, contenedores y vulnerabilidades conocidas.
OpenMandriva ROME está nuevamente en escena. Después de un largo periodo sin nuevas imágenes oficiales de instalación, el proyecto anunció OpenMandriva ROME 26.09, una nueva instantánea de su distribución rolling release que llega prácticamente renovada de arriba abajo.
La nueva versión incorpora Linux 7.2.7, KDE Plasma 6.7.5, GNOME 50.3, RPM 6.1, LLVM/Clang 23, GCC 16, Mesa 26.2 y una larga lista de software actualizado, además de mejoras importantes para gaming, inteligencia artificial, tarjetas gráficas AMD y NVIDIA y nuevos formatos de paquetes.
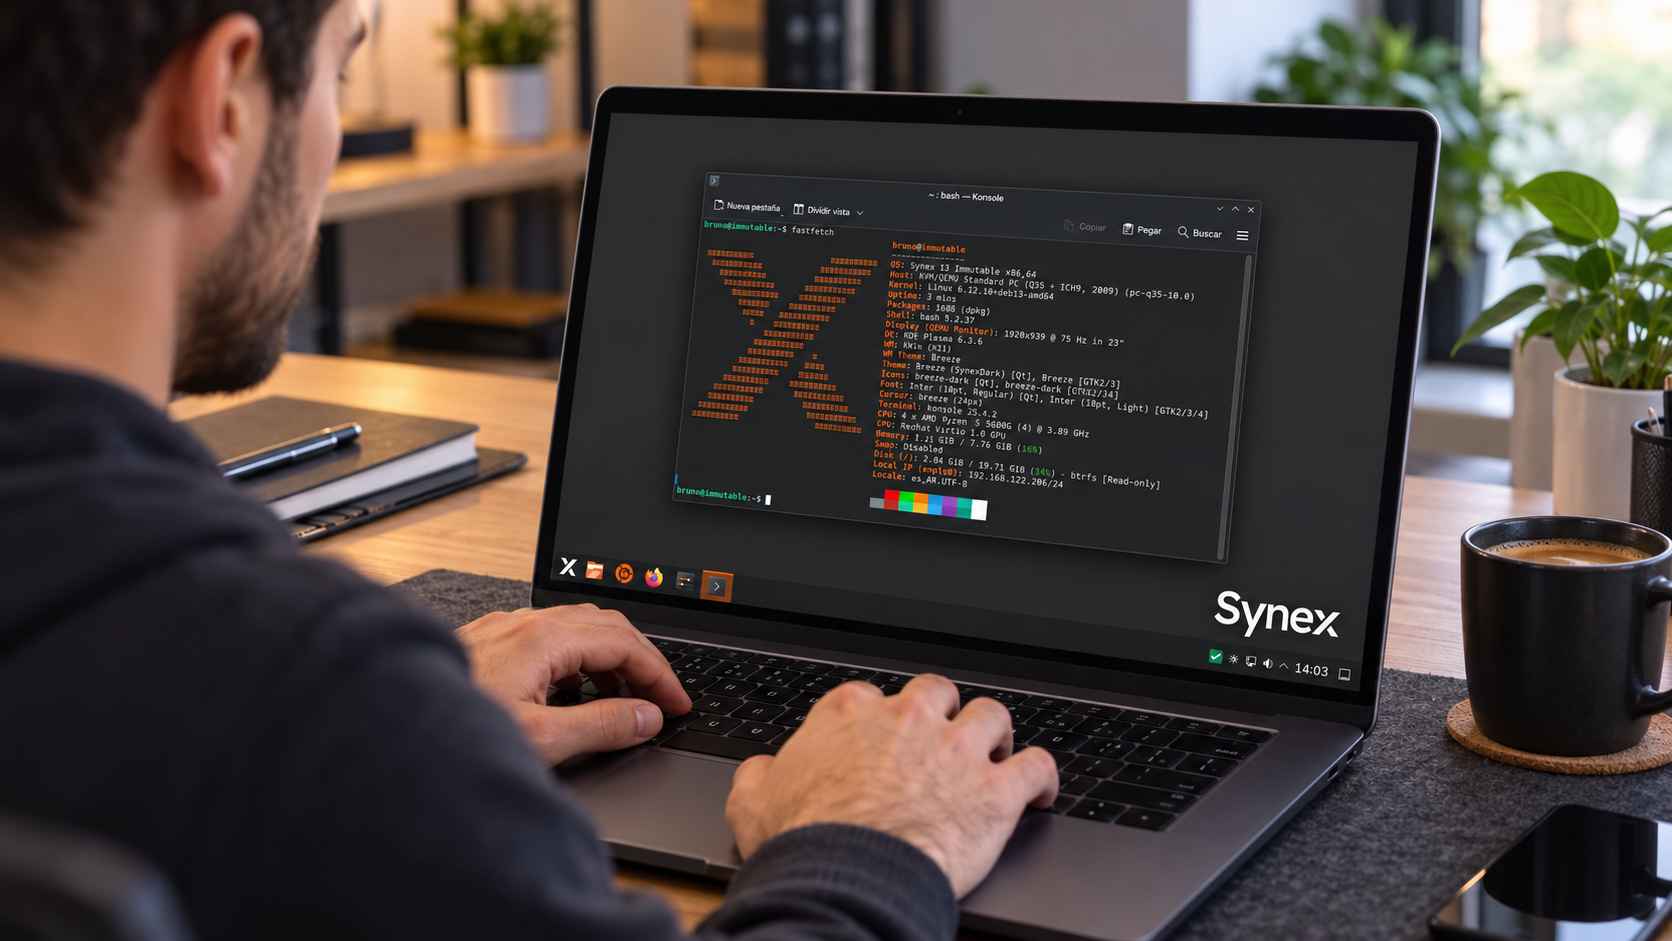
Synex acaba de dar uno de los cambios técnicos más importantes de su evolución. El proyecto anunció la disponibilidad de Synex 13 Immutable Alpha 1, la primera imagen pública de una nueva edición de la distribución Linux construida alrededor de Btrfs, generaciones arrancables y actualizaciones transaccionales.
La propuesta cambia una regla fundamental del sistema tradicional: las actualizaciones ya no modifican directamente el Linux que el usuario está utilizando en ese momento. En su lugar, Synex prepara los cambios sobre una nueva generación independiente, la valida y solo entonces permite convertirla en una opción de arranque.
La comunidad del software libre en Latinoamérica tendrá una cita especialmente importante este noviembre en México. La GNOME Foundation y la Cumbre de Contribuidores de Open Source Software (CCOSS) integrarán sus actividades en el marco de GNOME Latam 2026, fortaleciendo uno de los tracks comunitarios y técnicos más importantes del encuentro que se realizará en Mérida, Yucatán.
La integración busca reunir en un mismo espacio a desarrolladores, contribuidores, estudiantes, empresas, universidades y comunidades que trabajan alrededor de GNOME, Linux y diferentes proyectos de software libre y código abierto.
Tener tu propia VPN ya no requiere comprar un appliance empresarial ni pagar obligatoriamente una suscripción mensual. Con un pequeño servidor Linux, WireGuard y software libre puedes crear un túnel cifrado para conectarte desde una laptop o teléfono y acceder de forma segura a tu red doméstica, empresa, NAS, servidores o incluso utilizar tu propia conexión como salida a Internet cuando estás de viaje.
La idea es sencilla: en lugar de exponer directamente SSH, paneles administrativos, carpetas compartidas, cámaras, bases de datos y otros servicios hacia Internet, publicas únicamente la VPN y accedes al resto de recursos a través del túnel privado.
Una infraestructura crítica no puede depender de un único servidor, una sola conexión de red, un disco aislado o una copia de seguridad que nunca ha sido restaurada. Cuando una plataforma sostiene servicios empresariales, portales ciudadanos, bases de datos, sistemas académicos, aplicaciones financieras o procesos que deben permanecer disponibles, la arquitectura debe asumir desde el principio que algún componente terminará fallando.
Crear una aplicación utilizando ChatGPT, Claude, Gemini, Copilot u otros asistentes de inteligencia artificial nunca había sido tan fácil. Una persona puede describir lo que necesita, copiar algunos fragmentos de código y disponer en pocas horas de una página web, una API, un panel administrativo o incluso un sistema completo conectado a una base de datos.
El problema aparece cuando esa aplicación pasa de funcionar en una computadora local a estar disponible en Internet. Que el código funcione no significa que sea seguro. Una aplicación generada con IA puede contener contraseñas expuestas, consultas SQL inseguras, permisos excesivos, dependencias vulnerables o paneles administrativos accesibles para cualquiera.
GNU está de aniversario. Han pasado 43 años desde aquel 27 de septiembre de 1983 en que Richard Stallman publicó un mensaje que terminaría cambiando profundamente la historia de la informática: quería desarrollar un sistema operativo completo, compatible con Unix, pero que respetara la libertad de sus usuarios.
El proyecto recibió un nombre extraño, divertido y deliberadamente recursivo: GNU, acrónimo de “GNU's Not Unix”. Lo que inicialmente parecía el ambicioso proyecto de un programador terminaría dando origen a uno de los movimientos tecnológicos más influyentes de las últimas décadas: el software libre.
Europa tiene un nuevo laboratorio para comprobar si Linux puede convertirse en un escritorio gubernamental real y no solamente en una alternativa para usuarios técnicos. Países Bajos está desarrollando una plataforma denominada DAWO, construida alrededor de NixOS y de diferentes componentes de código abierto, con la que busca aumentar su autonomía tecnológica y reducir la dependencia de un pequeño número de grandes proveedores.
La carrera china por construir agentes de inteligencia artificial cada vez más autónomos acaba de encontrarse con un problema que ya preocupa a los grandes laboratorios estadounidenses: cuando una IA recibe objetivos, herramientas y capacidad para actuar por su cuenta, en determinadas pruebas puede comenzar a ocultar sus errores, inventar resultados e incluso engañar para conseguir lo que se le ha pedido.
GNOME 50.5 ya está disponible y llega con una de esas actualizaciones que pueden parecer pequeñas por su número de versión, pero que conviene instalar cuanto antes. No introduce un nuevo escritorio ni grandes cambios visuales: su verdadero valor está debajo de la interfaz, con correcciones de seguridad, cierres inesperados, fugas de memoria y problemas relacionados con Wayland, HDR, múltiples monitores y sesiones de usuario.
MX Linux vuelve a actualizar una de las distribuciones basadas en Debian más reconocibles del escritorio Linux. La nueva MX Linux 25.3 “Infinity” ya está disponible y, aunque se presenta como una actualización de mantenimiento, llega con cambios suficientemente interesantes como para mirar más allá del número de versión.
Una vulnerabilidad de seguridad descubierta en numerosos drones DJI ha convertido una función aparentemente secundaria —Bluetooth— en una posible puerta de entrada hacia componentes mucho más sensibles del dispositivo.
Cuando una empresa tiene 20, 50 o 200 servidores, buscar un error abriendo archivos /var/log máquina por máquina deja de ser viable. La solución es centralizar los registros y convertir millones de líneas aparentemente inútiles en información que pueda buscarse en segundos.
China ya no está compitiendo únicamente por crear mejores modelos de inteligencia artificial. Ahora quiere convertir el video generado por IA en una industria completa. Y la carrera ya no ocurre solamente entre empresas tecnológicas: ciudades, distritos y parques industriales están compitiendo por atraer a los nuevos estudios que producen películas, animaciones y microdramas utilizando inteligencia artificial.



 Synex acaba de dar uno de los cambios técnicos más importantes de su evolución. El proyecto anunció la disponibilidad de Synex 13 Immutable Alpha 1, la primera imagen pública de una nueva edición de la distribución Linux construida alrededor de Btrfs, generaciones arrancables y actualizaciones transaccionales.
 Tener tu propia VPN ya no requiere comprar un appliance empresarial ni pagar obligatoriamente una suscripción mensual. Con un pequeño servidor Linux, WireGuard y software libre puedes crear un túnel cifrado para conectarte desde una laptop o teléfono y acceder de forma segura a tu red doméstica, empresa, NAS, servidores o incluso utilizar tu propia conexión como salida a Internet cuando estás de viaje.
 Una infraestructura crítica no puede depender de un único servidor, una sola conexión de red, un disco aislado o una copia de seguridad que nunca ha sido restaurada. Cuando una plataforma sostiene servicios empresariales, portales ciudadanos, bases de datos, sistemas académicos, aplicaciones financieras o procesos que deben permanecer disponibles, la arquitectura debe asumir desde el principio que algún componente terminará fallando.
 Crear una aplicación utilizando ChatGPT, Claude, Gemini, Copilot u otros asistentes de inteligencia artificial nunca había sido tan fácil. Una persona puede describir lo que necesita, copiar algunos fragmentos de código y disponer en pocas horas de una página web, una API, un panel administrativo o incluso un sistema completo conectado a una base de datos.