IBM y Red Hat acaban de poner una cifra inquietante sobre uno de los problemas menos visibles del software empresarial: más de 400 vulnerabilidades previamente desconocidas fueron identificadas y corregidas en bibliotecas Java ampliamente utilizadas.
Los fallos fueron encontrados mediante Lightwell, la iniciativa conjunta de ambas compañías para localizar vulnerabilidades en componentes open source, desarrollar correcciones y llevar esos parches incluso a versiones antiguas que continúan funcionando dentro de aplicaciones empresariales.
ChatGPT, Claude, Gemini, GitHub Copilot y los nuevos agentes de programación pueden construir en pocas horas aplicaciones que antes necesitaban días o semanas de trabajo. Pueden crear un login, conectarse a una base de datos, programar una API, generar un panel administrativo, preparar Docker y hasta desplegar el proyecto.
Pero existe una diferencia fundamental entre que una aplicación funcione y que una aplicación esté preparada para Internet.
El código generado por inteligencia artificial puede contener credenciales expuestas, controles de acceso incompletos, consultas inseguras, dependencias vulnerables, permisos excesivos, configuraciones de desarrollo y errores que pasan completamente desapercibidos durante una demostración funcional.
OpenVPN acaba de publicar una actualización especialmente importante para administradores de servidores VPN. OpenVPN 2.7.8 ya está disponible con nuevas correcciones de seguridad, validaciones más estrictas de certificados y varias mejoras destinadas a evitar caídas, carreras internas y problemas de estabilidad en servidores que utilizan Data Channel Offload sobre Linux.
La nueva versión fue publicada oficialmente el 7 de octubre de 2026 y llega apenas un mes después de OpenVPN 2.7.7, continuando una serie de actualizaciones dedicadas a fortalecer uno de los proyectos VPN open source más utilizados en servidores Linux, infraestructura empresarial y acceso remoto.
Canonical continúa reemplazando componentes críticos de Ubuntu por implementaciones escritas en Rust y ya ha confirmado cuál será uno de los siguientes grandes cambios. Después de avanzar con sudo-rs y las coreutils escritas en Rust, la compañía quiere que Ubuntu 27.04 utilice ntpd-rs por defecto para la sincronización horaria del sistema.
El cambio puede parecer pequeño: sustituir el software encargado de mantener correctamente la hora. Pero detrás existe una estrategia mucho más amplia de Canonical para reducir progresivamente la cantidad de código sensible escrito en lenguajes susceptibles a errores de memoria y trasladar determinados componentes fundamentales hacia Rust.
Los audífonos in ear han ganado popularidad por su capacidad de ofrecer una experiencia de audio personal e inmersiva. Su formato compacto y su ajuste dentro del oído los hacen ideales para la vida diaria. Huawei FreeBuds Neo audífonos in ear combina estas ventajas con un diseño cuidado y un sonido equilibrado.

 IBM y Red Hat acaban de poner una cifra inquietante sobre uno de los problemas menos visibles del software empresarial: más de 400 vulnerabilidades previamente desconocidas fueron identificadas y corregidas en bibliotecas Java ampliamente utilizadas.
 ChatGPT, Claude, Gemini, GitHub Copilot y los nuevos agentes de programación pueden construir en pocas horas aplicaciones que antes necesitaban días o semanas de trabajo. Pueden crear un login, conectarse a una base de datos, programar una API, generar un panel administrativo, preparar Docker y hasta desplegar el proyecto.
 OpenVPN acaba de publicar una actualización especialmente importante para administradores de servidores VPN. OpenVPN 2.7.8 ya está disponible con nuevas correcciones de seguridad, validaciones más estrictas de certificados y varias mejoras destinadas a evitar caídas, carreras internas y problemas de estabilidad en servidores que utilizan Data Channel Offload sobre Linux.
 Canonical continúa reemplazando componentes críticos de Ubuntu por implementaciones escritas en Rust y ya ha confirmado cuál será uno de los siguientes grandes cambios. Después de avanzar con sudo-rs y las coreutils escritas en Rust, la compañía quiere que Ubuntu 27.04 utilice ntpd-rs por defecto para la sincronización horaria del sistema.
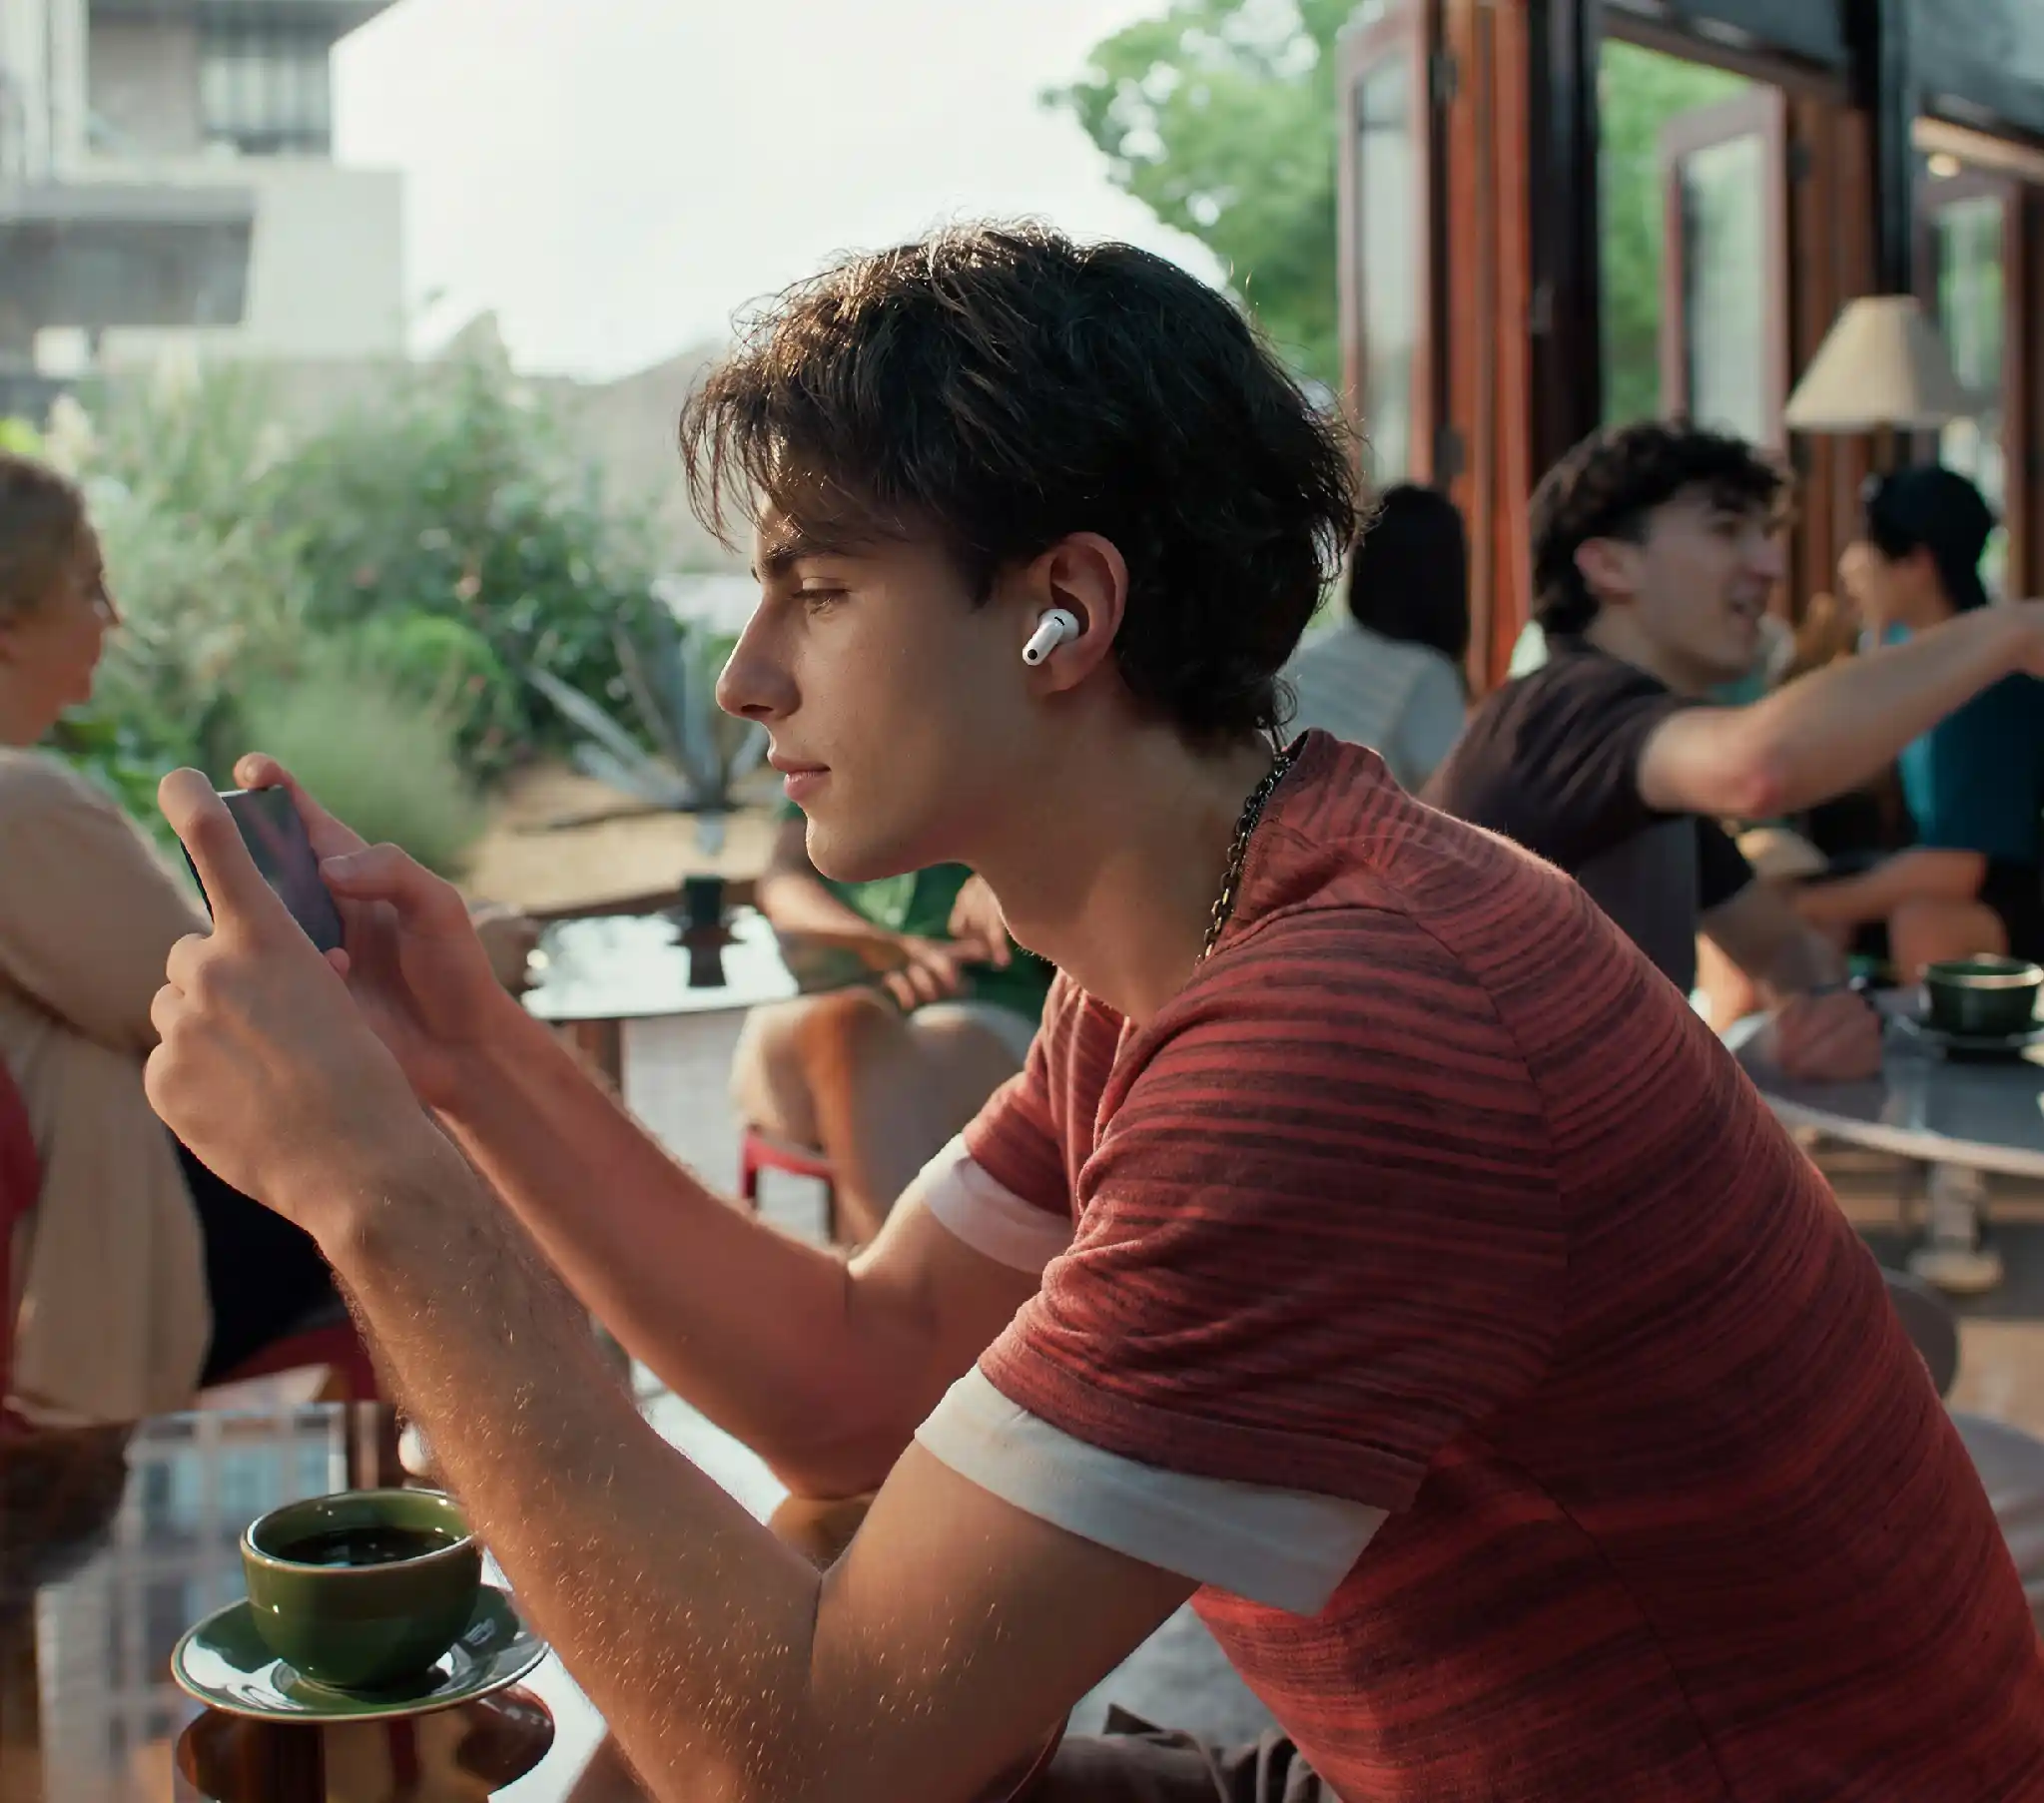 Los audífonos in ear han ganado popularidad por su capacidad de ofrecer una experiencia de audio personal e inmersiva. Su formato compacto y su ajuste dentro del oído los hacen ideales para la vida diaria.