- Visto: 2312


 Las organizaciones que mantienen Jira, Confluence o Bitbucket en sus propios servidores deberían revisar sus instalaciones inmediatamente. Una vulnerabilidad crítica de Atlassian identificada como CVE-2026-21589 permite que un atacante remoto y sin autenticación acceda a determinados archivos ubicados dentro de las aplicaciones afectadas.
El problema ha recibido una puntuación CVSS 9.3 sobre 10 y no se limita a tres productos. También afecta a Jira Service Management, Bamboo, Crowd, Crucible y Fisheye en sus versiones Data Center o autogestionadas correspondientes.
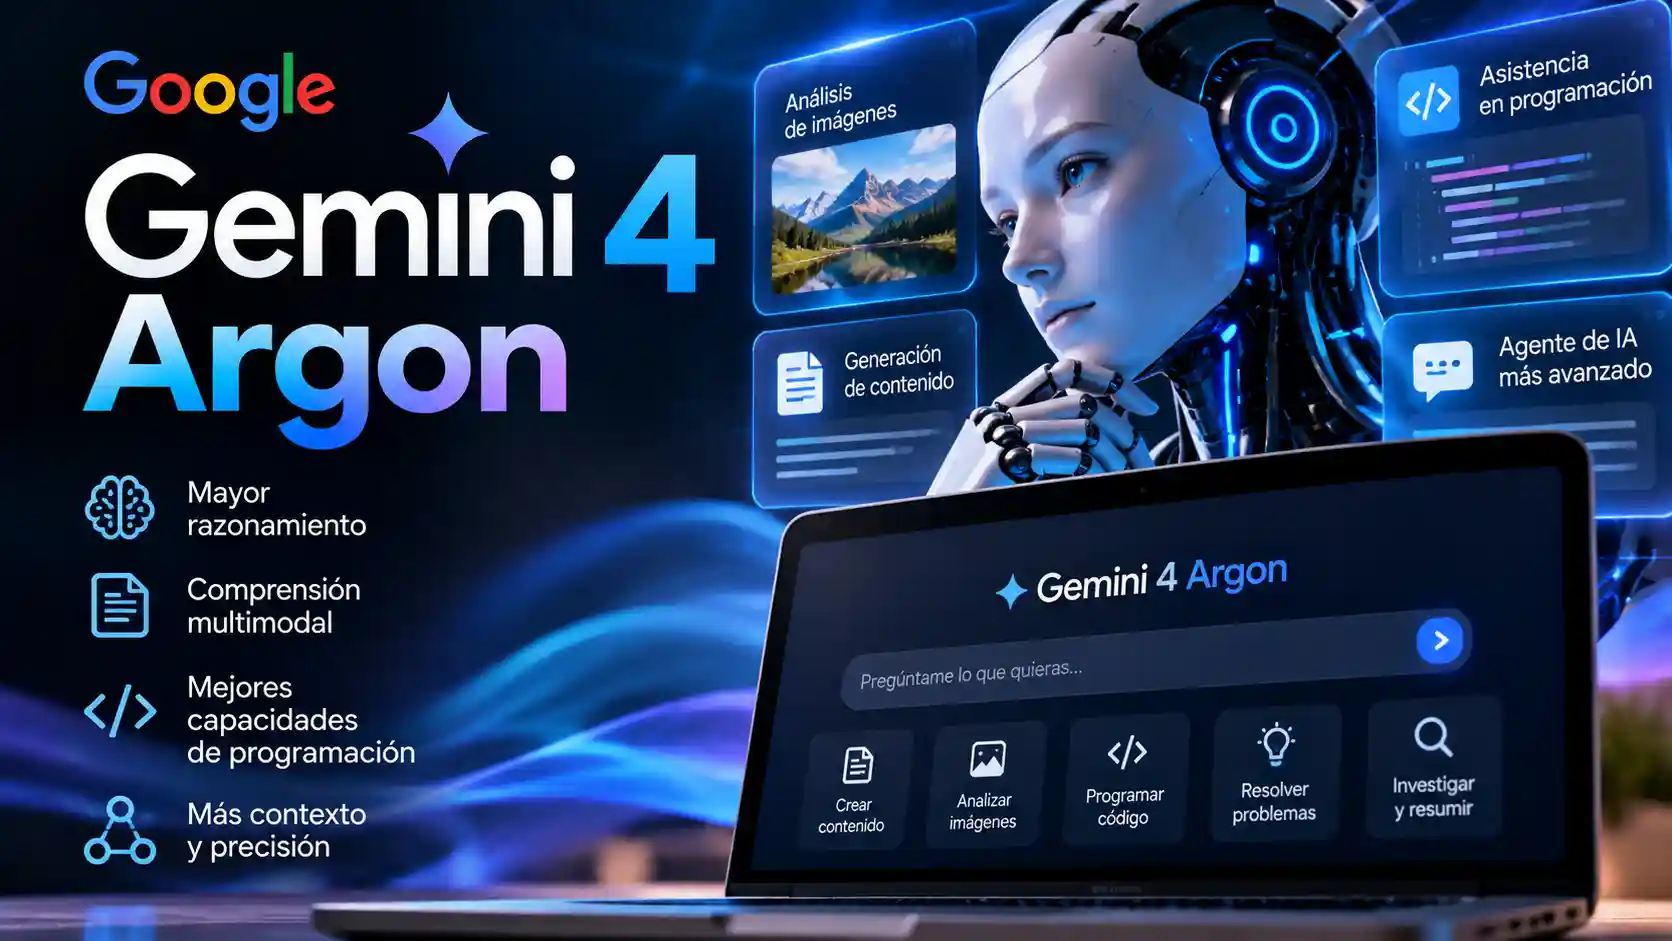
Google acaba de presentar uno de sus modelos de inteligencia artificial más potentes y, a diferencia de otros grandes lanzamientos, no ha decidido abrirlo inmediatamente a todo el mundo. Gemini 4 Argon llega con capacidades avanzadas para programación, investigación empresarial y tareas de larga duración, pero hay un área que está llamando especialmente la atención: la ciberseguridad.
Según Google DeepMind, el nuevo modelo puede detectar, validar y corregir automáticamente vulnerabilidades críticas de software. Esa misma capacidad que puede ayudar a los defensores a encontrar fallos antes que los atacantes plantea una pregunta inevitable: ¿qué ocurriría si herramientas de este nivel terminaran utilizándose para buscar vulnerabilidades con objetivos ofensivos?

GNOME 50.5 ya está disponible y llega con una de esas actualizaciones que pueden parecer pequeñas por su número de versión, pero que conviene instalar cuanto antes. No introduce un nuevo escritorio ni grandes cambios visuales: su verdadero valor está debajo de la interfaz, con correcciones de seguridad, cierres inesperados, fugas de memoria y problemas relacionados con Wayland, HDR, múltiples monitores y sesiones de usuario.
Implementación y Auditoria en Sistemas de Gestión de Seguridad de la Información ISO 27001:2022