- Visto: 1181


NetworkManager, una de las piezas clave de la conectividad en Linux, acaba de convertir su política contra el uso irresponsable de IA en algo más que una advertencia escrita. El proyecto incorporó instrucciones específicas para agentes de programación, una palabra “canaria” y validaciones de CI para detectar contribuciones, mensajes o descripciones que incumplan sus reglas de autoría humana. NetworkManager se describe oficialmente como el conjunto estándar de herramientas de configuración de red en Linux, usado desde escritorios hasta servidores y móviles.
- Visto: 290

SELinux y AppArmor son dos de las tecnologías más importantes para reforzar la seguridad de Linux. Ambas permiten limitar lo que pueden hacer aplicaciones y servicios, incluso si un atacante logra comprometer un proceso. En otras palabras: si Nginx, Apache, Samba, MySQL, un contenedor o una aplicación vulnerable cae en manos de un intruso, SELinux o AppArmor pueden impedir que ese proceso acceda a archivos, puertos, recursos o rutas que no debería tocar.
- Visto: 261
Una estrategia de copias de seguridad y recuperación ante desastres en servidores Linux no consiste únicamente en copiar archivos a otro disco. Debe responder preguntas críticas: qué se protege, cada cuánto se respalda, dónde se guarda, quién puede restaurar, cuánto tiempo tomará volver a operar y cuánta información se podría perder.
- Visto: 398
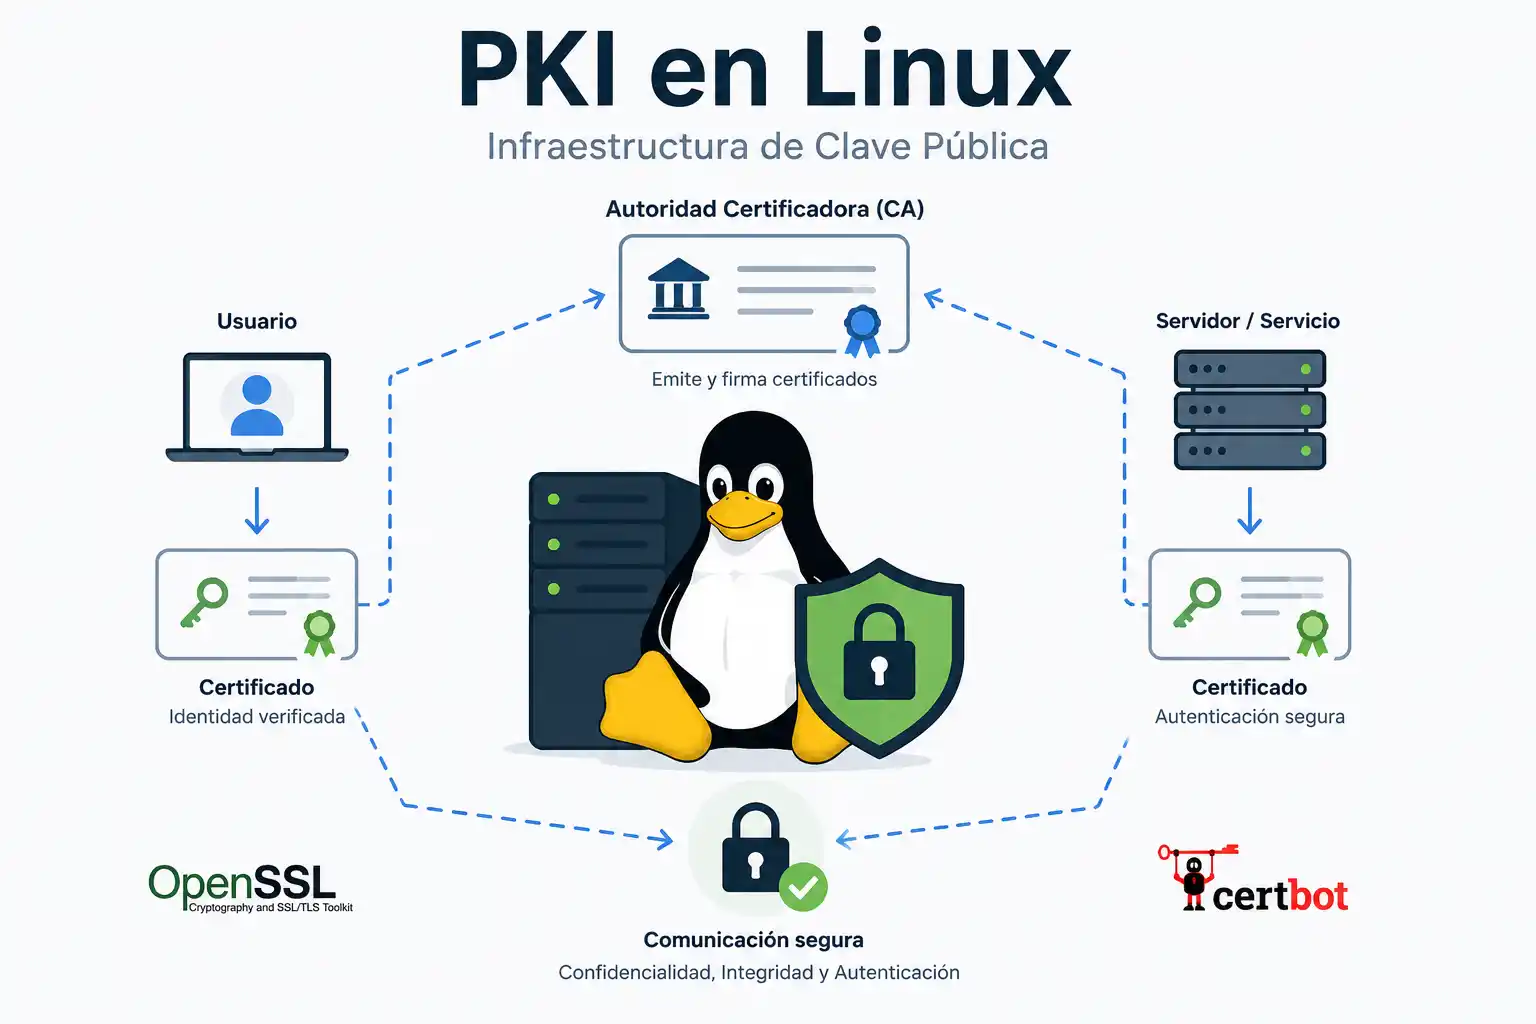
Implementar una PKI en Linux permite crear una infraestructura propia de confianza para emitir, administrar, renovar y revocar certificados digitales. Es una base esencial para proteger servicios internos, habilitar TLS, autenticar servidores, validar usuarios, cifrar comunicaciones y aplicar autenticación mutua entre aplicaciones.
- Visto: 346
- Cómo aprender Linux desde cero y conseguir trabajo como administrador de sistemas en 2026
- 25 herramientas de software libre para reducir costos en TI sin perder control empresarial
- La mejor distribución Linux para PYMES en 2026: guía práctica para elegir sin equivocarse
- Android 17: novedades, características, mejoras de seguridad y cambios clave del nuevo sistema de Google
Implementación y Auditoria en Sistemas de Gestión de Seguridad de la Información ISO 27001:2022
Últimas noticias
¿La IA ya está hackeando empresas? La situación real de los ciberataques con agentes
14 Octubre 2026
Nitrux 7.0 renueva Linux sin systemd: nuevo escritorio, OpenRC, Hyprland y kernel 7.2
13 Octubre 2026
¿Qué piensa Linus Torvalds sobre la Inteligencia Artificial? Su posición ha cambiado
13 Octubre 2026
Hermes supera los 22 millones de descargas: el agente de IA open source apunta ahora a las empresas
13 Octubre 2026
Más de 3.400 servidores de IA hackeados: PoeLLM controla su botnet con un poema en GitHub
12 Octubre 2026