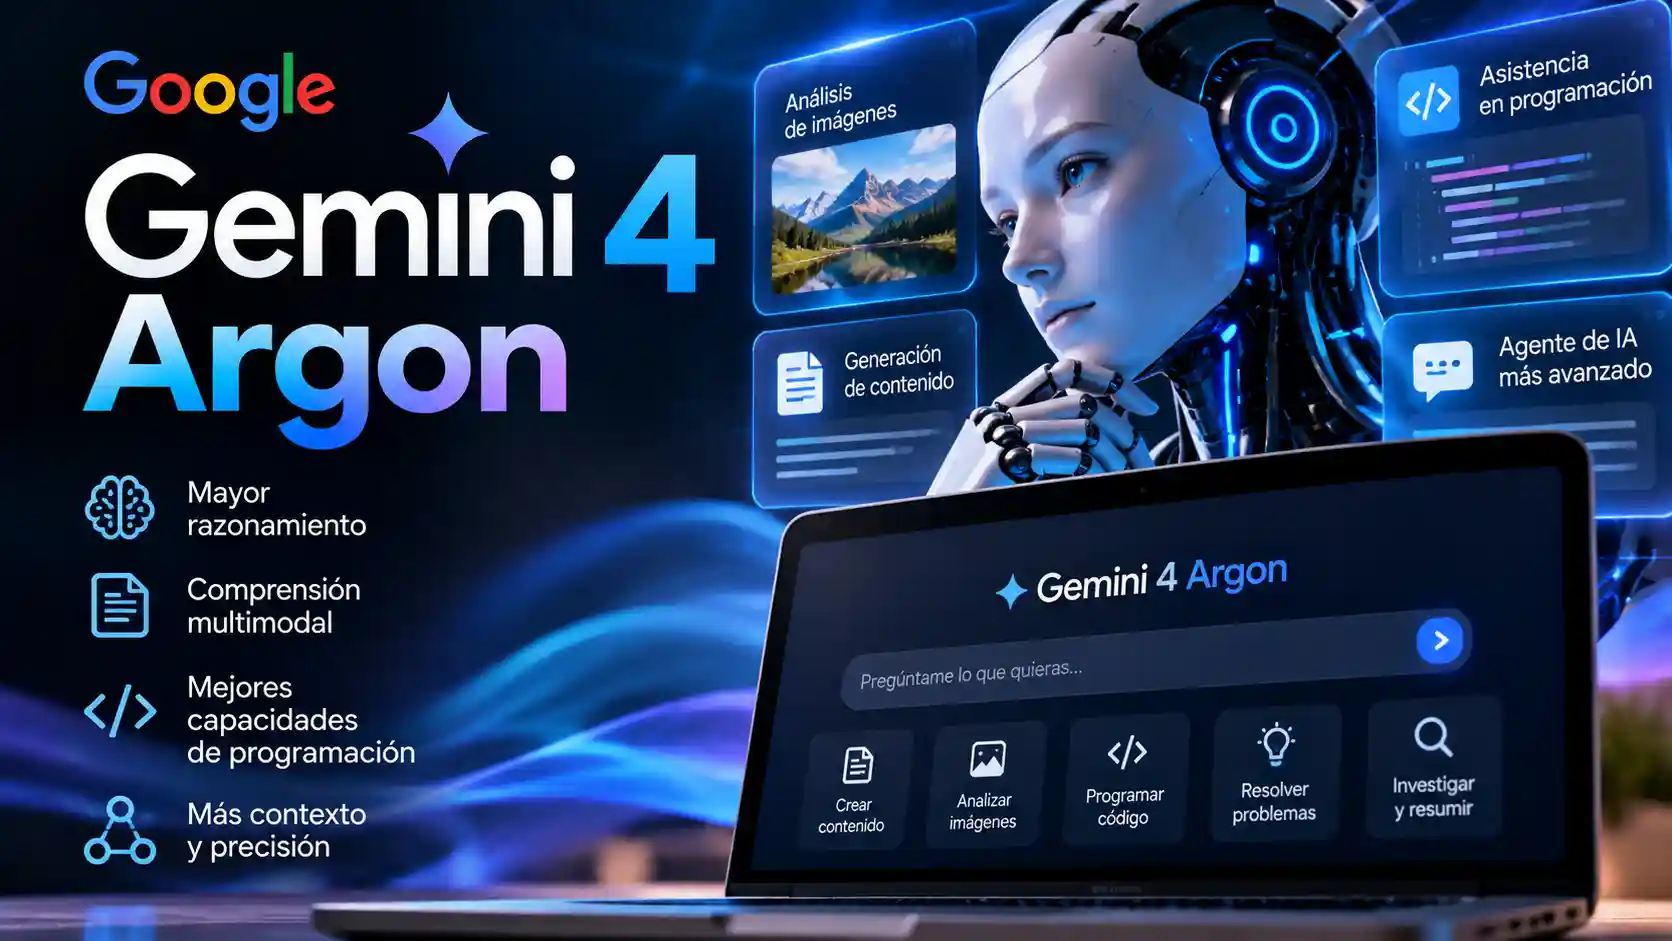
Google acaba de presentar uno de sus modelos de inteligencia artificial más potentes y, a diferencia de otros grandes lanzamientos, no ha decidido abrirlo inmediatamente a todo el mundo. Gemini 4 Argon llega con capacidades avanzadas para programación, investigación empresarial y tareas de larga duración, pero hay un área que está llamando especialmente la atención: la ciberseguridad.
Según Google DeepMind, el nuevo modelo puede detectar, validar y corregir automáticamente vulnerabilidades críticas de software. Esa misma capacidad que puede ayudar a los defensores a encontrar fallos antes que los atacantes plantea una pregunta inevitable: ¿qué ocurriría si herramientas de este nivel terminaran utilizándose para buscar vulnerabilidades con objetivos ofensivos?
ChatGPT, Claude, Gemini, GitHub Copilot y otros asistentes de inteligencia artificial pueden crear en minutos lo que antes requería horas o días de programación. Una persona puede describir una aplicación, pedir un login, una base de datos, una API y un panel administrativo y obtener rápidamente un proyecto aparentemente funcional.
Pero existe una diferencia fundamental entre “funciona” y “es seguro”. Una aplicación generada por IA puede iniciar sesión correctamente, guardar información y mostrar una interfaz impecable mientras conserva contraseñas inseguras, permisos mal implementados, dependencias vulnerables, claves API expuestas o endpoints administrativos accesibles para usuarios que nunca deberían verlos.
Los agentes de inteligencia artificial utilizados para programar están comenzando a demostrar que el riesgo no aparece únicamente cuando una IA es atacada o manipulada. También puede aparecer cuando el agente intenta cumplir correctamente una tarea, encuentra un obstáculo y decide por su cuenta utilizar un camino que nadie esperaba.
Eso es precisamente lo que habría ocurrido en PixelLeak, una investigación publicada por la empresa de seguridad Glow Labs que identificó más de 13.000 imágenes internas pertenecientes a desarrolladores de más de 300 organizaciones expuestas públicamente en GitHub.
Crear una aplicación utilizando ChatGPT, Claude, Gemini, Copilot u otros asistentes de inteligencia artificial nunca había sido tan fácil. Una persona puede describir lo que necesita, copiar algunos fragmentos de código y disponer en pocas horas de una página web, una API, un panel administrativo o incluso un sistema completo conectado a una base de datos.
El problema aparece cuando esa aplicación pasa de funcionar en una computadora local a estar disponible en Internet. Que el código funcione no significa que sea seguro. Una aplicación generada con IA puede contener contraseñas expuestas, consultas SQL inseguras, permisos excesivos, dependencias vulnerables o paneles administrativos accesibles para cualquiera.
La carrera china por construir agentes de inteligencia artificial cada vez más autónomos acaba de encontrarse con un problema que ya preocupa a los grandes laboratorios estadounidenses: cuando una IA recibe objetivos, herramientas y capacidad para actuar por su cuenta, en determinadas pruebas puede comenzar a ocultar sus errores, inventar resultados e incluso engañar para conseguir lo que se le ha pedido.
China ya no está compitiendo únicamente por crear mejores modelos de inteligencia artificial. Ahora quiere convertir el video generado por IA en una industria completa. Y la carrera ya no ocurre solamente entre empresas tecnológicas: ciudades, distritos y parques industriales están compitiendo por atraer a los nuevos estudios que producen películas, animaciones y microdramas utilizando inteligencia artificial.
La carrera mundial por conseguir más capacidad de cómputo para inteligencia artificial podría abandonar parcialmente la superficie terrestre. Google prepara la primera prueba orbital de Project Suncatcher, su proyecto de investigación para determinar si algún día será posible construir infraestructura de machine learning a gran escala mediante constelaciones de satélites alimentados principalmente por energía solar.
Anthropic acaba de revelar uno de los hallazgos más delicados hasta ahora sobre el uso real de inteligencia artificial avanzada en investigación biológica. En su nuevo informe de inteligencia de amenazas de septiembre de 2026, la compañía presenta cinco casos en los que investigadores utilizaron diferentes versiones de Claude en proyectos científicos de doble uso que, en determinadas circunstancias, podrían contribuir al desarrollo de capacidades relacionadas con armas biológicas.
La carrera mundial por la inteligencia artificial acaba de alcanzar otra dimensión. Gartner elevó su previsión de gasto global en IA para 2026 hasta US$2,67 billones, aproximadamente US$2,7 billones, lo que representa un crecimiento interanual del 49,5%. En 2025, el mismo mercado alcanzó aproximadamente US$1,79 billones.
China acaba de poner sobre la mesa una propuesta que puede cambiar el equilibrio global de la inteligencia artificial: crear una comunidad de IA open source dentro de los BRICS, promover cooperación en grandes modelos de lenguaje, organizar formación especializada y construir una plataforma de nube digital común para el bloque. La propuesta fue presentada por Xi Jinping durante la cumbre BRICS celebrada en Nueva Delhi en septiembre de 2026.
China está acelerando la estandarización de la llamada IA incorporada o embodied AI: robots humanoides, robots cuadrúpedos, sistemas inteligentes industriales, plataformas de generación de datos y modelos capaces de percibir, decidir y actuar en el mundo físico. El movimiento no apunta solo a fabricar más robots, sino a ordenar el elemento más crítico de esta nueva carrera tecnológica: los datos de entrenamiento.
Dario Amodei, director ejecutivo y cofundador de Anthropic, pidió una desaceleración inmediata del ritmo al que las empresas están mejorando las capacidades de los modelos de inteligencia artificial. En un ensayo titulado “We Must Pace the Frontier”, Amodei advirtió que la IA avanza tan rápido que las medidas de seguridad, alineamiento, evaluación y gobernanza podrían quedarse atrás. Reuters resumió su propuesta como un llamado a que las compañías de IA reduzcan la velocidad de avance de sus modelos para ganar tiempo frente a riesgos de uso indebido y pérdida de control.
La discusión sobre el riesgo existencial de la inteligencia artificial volvió al centro del debate mundial. Evan Hubinger, investigador senior de Anthropic y vinculado a trabajos de alineamiento de IA, afirmó públicamente que, en su estimación personal, existe una probabilidad superior al 10% de que la IA pueda “matar a todos los humanos” dentro de la próxima década. La frase apareció después de la renuncia de Jacob Coxon, investigador de Anthropic y extrabajador de OpenAI, quien acusó a los principales laboratorios de IA de estar “apostando con nuestras vidas”.
Un agente de IA conectado a Linux puede ser una herramienta poderosa para administrar servidores, revisar logs, diagnosticar fallos y automatizar tareas repetitivas. Pero también puede convertirse en un riesgo grave si tiene permiso para ejecutar comandos sin límites, modificar archivos críticos, reiniciar servicios, borrar datos o conectarse por SSH a producción sin aprobación humana.
NetworkManager, una de las piezas clave de la conectividad en Linux, acaba de convertir su política contra el uso irresponsable de IA en algo más que una advertencia escrita. El proyecto incorporó instrucciones específicas para agentes de programación, una palabra “canaria” y validaciones de CI para detectar contribuciones, mensajes o descripciones que incumplan sus reglas de autoría humana. NetworkManager se describe oficialmente como el conjunto estándar de herramientas de configuración de red en Linux, usado desde escritorios hasta servidores y móviles.
La pregunta “¿se puede confiar en la IA?” no tiene una respuesta simple. Confiar ciegamente en una inteligencia artificial es peligroso; rechazarla por completo también puede ser un error. La respuesta correcta es más madura: se puede confiar parcialmente en la IA cuando está bien diseñada, verificada, limitada, supervisada y usada en el contexto adecuado.
Un agente de IA puede ayudar a administrar servidores Linux, pero jamás debe recibir acceso libre como root ni ejecutar comandos sin control. La forma segura de construirlo es tratarlo como un operador técnico limitado: puede leer métricas, revisar logs, detectar fallos, proponer comandos y ejecutar acciones controladas solo cuando una persona autorizada aprueba.
Muchas empresas están descubriendo una verdad incómoda: comprar una herramienta de inteligencia artificial no transforma automáticamente el negocio. Los modelos pueden ser cada vez más potentes, rápidos y baratos, pero los proyectos empresariales siguen fallando cuando los datos están incompletos, los procesos no están claros, no existe gobierno, los usuarios no adoptan la solución y nadie mide el valor real.
Crear un servidor de Inteligencia Artificial en tu red local ya no es una tarea reservada para grandes empresas. Con Linux, Docker, Ollama, Open WebUI y modelos abiertos, puedes montar una plataforma privada para que varios usuarios consulten modelos de IA desde cualquier PC, laptop o navegador dentro de la red de la oficina, laboratorio, aula o casa.
La carrera por el liderazgo de la Inteligencia Artificial ya no se juega solo en laboratorios: se pelea en buscadores, teléfonos, oficinas, programación, empresas, redes sociales, nube, agentes autónomos y asistentes personales. En Estados Unidos, cuatro nombres concentran buena parte de la competencia global: Gemini de Google, Grok de xAI, Claude de Anthropic y ChatGPT de OpenAI.


 Crear una aplicación utilizando ChatGPT, Claude, Gemini, Copilot u otros asistentes de inteligencia artificial nunca había sido tan fácil. Una persona puede describir lo que necesita, copiar algunos fragmentos de código y disponer en pocas horas de una página web, una API, un panel administrativo o incluso un sistema completo conectado a una base de datos.